

「Nexyz.BB」の利用者狙うフィッシング - メールボックスの容量オーバー装う手口
Nexyz.BBが提供するメールサービス「Nexyz.BB Web Mail」の利用者を狙ったフィッシング攻撃が発生している。複数の報告が寄せられたフィッシング対策協議会では、利用者へ注意を呼びかけている。
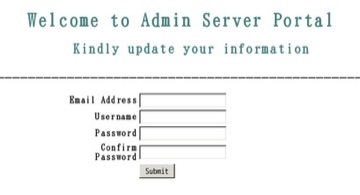
稼働中のフィッシングサイト(画像:フィッシング対策協議会)
今回確認されたケースは、メールボックスの保存容量が上限に達したなどと警告を装い、48時間以内の対応を迫るもので、記載したURLから偽サイトへ誘導しようとする手口。メールの本文や、誘導先はいずれも英文で記載されていた。
問題のフィッシングサイトは、8月3日の時点で稼働しており、同協議会では閉鎖すべくJPCERTコーディネーションセンターへ調査を依頼した。類似した攻撃へ注意を促すとともに、見かけた場合は情報提供するよう呼びかけている。
(Security NEXT - 2015/08/03 )
 ツイート
関連リンク
PR
関連記事
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大


