

アメーバの偽サイトに注意 - IDやパスワードを詐取
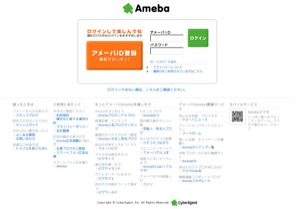
確認された偽サイト(画像:フィッシング対策協議会)
サイバーエージェントが展開するオンラインサービス「アメーバ(Ameba)」を装ったフィッシング攻撃が発生している。フィッシング対策協議会が注意喚起を行っている。
問題の偽サイトは、同サービスのログインページを装い、同サービスのIDやパスワードを詐取するもの。7月8日の時点でフィッシングサイトは稼働しており、JPCERTコーディネーションセンターが閉鎖に向けて調査を行っている。
同協議会では、誤ってアカウント情報を偽サイトへ送信しないよう、注意を呼びかけるとともに、同様の攻撃を見かけた際の情報提供を呼びかけている。
(Security NEXT - 2015/07/09 )
 ツイート
関連リンク
PR
関連記事
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大


