

メール送信ライブラリ「Swift Mailer」に脆弱性 - 修正パッチは未公開
PHP環境向けのメール送信ライブラリ「Swift Mailer」に深刻な脆弱性が含まれていることがわかった。フレームワークなどでも採用されており、影響が懸念される。
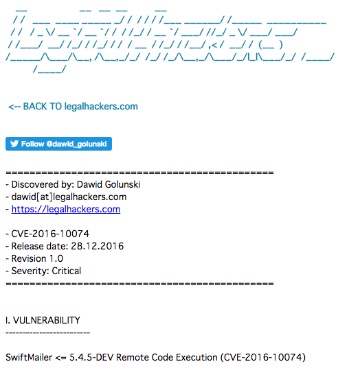
Dawid Golunski氏が公開したアドバイザリ(一部)
先に「PHPMailer」の脆弱性を公表したセキュリティ研究者のDawid Golunski氏が、別のメール送信ライブラリである「Swift Mailer」の脆弱性「CVE-2016-10074」について報告したもの。
最新版である「同5.4.5-DEV」および以前のバージョンが影響を受ける。12月28日の時点で脆弱性を修正したアップデートなどは提供されていない。
同ライブラリは、「Yii2」「Laravel」「Symfony」などのPHPフレームワークなどでも採用されている。
今回判明した脆弱性「CVE-2016-10074」は、「PHPMailer」で明らかとなった「CVE-2016-10033」と同様の脆弱性。ウェブアプリケーションのフォームから同ライブラリを利用する場合に影響があり、悪用された場合、リモートよりコードを実行されるおそれがあるという。

(Security NEXT - 2016/12/29 )
 ツイート
関連リンク
PR
関連記事
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開


