

2017年上半期のサイバー犯罪検挙数は4209件 - 仮想通貨の不正送金被害も
警察庁は、2017年上半期におけるサイバー犯罪の検挙状況について取りまとめた。検挙件数は前年同期をわずかに下回ったほか、オンラインバンキングの不正送金は前年同期の4分の1に減少している。
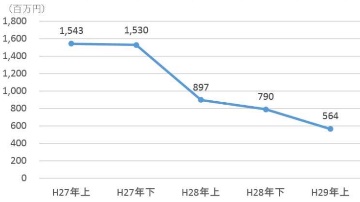
オンラインバンキングにおける不正送金被害の推移(グラフ:警視庁)
同庁によれば、2017年上半期におけるサイバー犯罪の検挙件数は4209件。前年同期を71件下回った。一方で相談件数は6万9977件で前年同期を3238件上回り、過去最多となる。
オンラインバンキングの不正送金被害は214件で、被害額は約5億6400万円。前年同期との比較では、発生件数は645件減、被害額は約3億3300万円減となった。特に個人口座における被害の減少が目立っており、前年同期から約5億1300万円減少した。
その一方であらたな不正送金の手口が発生。電子決済サービスを使用し、仮想通貨取引所に対し送金するもので、不正送金額は約1億4000万円に及ぶ。そのうち約6900万円相当が取引所で凍結措置を実施した。
仮想通貨アカウントへの不正アクセスによる不正送金は、5月以降に認知件数が急増。認知件数は23件で、被害額は約5920万円だった。被害が発生した取引所では2段階認証を導入しているが、不正送金被害者23人のうち20人は、2段階認証を利用していなかったという。
(Security NEXT - 2017/09/08 )
 ツイート
関連リンク
PR
関連記事
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開


